Domain pimm.de kaufen?
Wir ziehen mit dem Projekt
pimm.de um.
Sind Sie am Kauf der Domain
pimm.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain pimm.de kaufen?
Warum meldet das Video-Download-Programm bei vielen YouTube-Videos eine ungültige URL?
Das Video-Download-Programm meldet möglicherweise eine ungültige URL, da YouTube seine Plattform regelmäßig aktualisiert, um das Herunterladen von Videos zu verhindern. Das Programm kann möglicherweise nicht mit den neuesten Änderungen von YouTube Schritt halten und daher die URLs nicht korrekt erkennen. Es ist auch möglich, dass YouTube bestimmte Videos oder Kanäle für den Download gesperrt hat, was zu ungültigen URLs führen kann. **
Wie programmiere ich einen Online-Shop mit Download-Produkten?
Um einen Online-Shop mit Download-Produkten zu programmieren, benötigst du eine geeignete E-Commerce-Plattform wie WooCommerce, Shopify oder Magento. Du musst die Plattform entsprechend konfigurieren, um digitale Produkte anbieten zu können. Zusätzlich musst du eine sichere Möglichkeit implementieren, um die Downloads zu verwalten und den Kunden Zugriff auf ihre erworbenen Produkte zu gewähren. **


Ähnliche Suchbegriffe für Download-URL
Top-Angebote
Produkte zum Begriff Download-URL:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
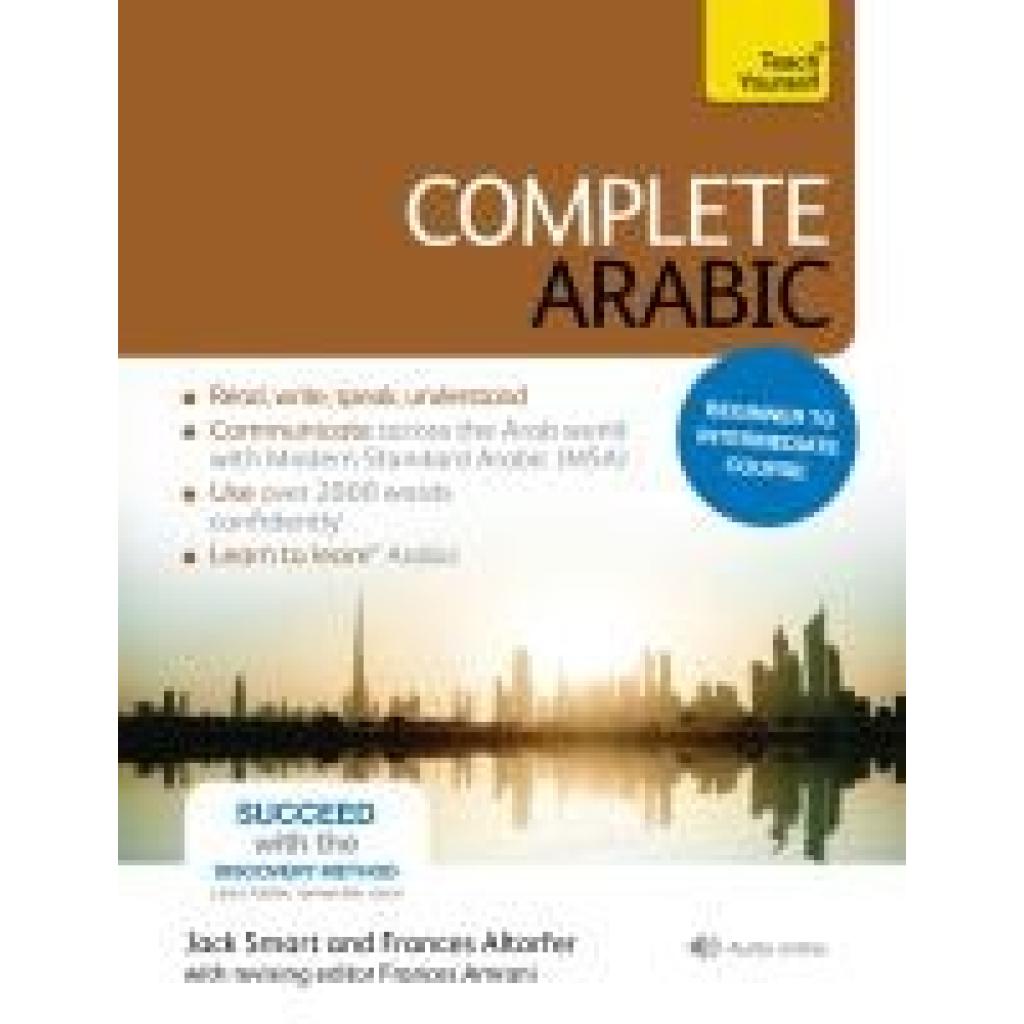
Altorfer, Frances: Complete Arabic Book inkl. free Online Resource Download: Teach YourselfComplete Arabic Book inkl. free Online Resource Download: Teach Yourself , Do you want to develop a solid understanding of Arabic and communicate confidently with others? Through authentic conversations, vocabulary building, grammar explanations and extensive practice and review, Complete Arabic will equip you with the skills you need to use Arabic in a variety of settings and situations, developing your cultural awareness along the way. What will I achieve by the end of the course? By the end of Complete Arabic you will have a solid intermediate-level grounding in the four key skills - reading, writing, speaking and listening - and be able to communicate with confidence and accuracy. Is this course for me? If you want to move confidently from beginner to intermediate level, this is the course for you. It's perfect for the self-study learner, with a one-to-one tutor, or for the beginner classroom. It can also be used as a refresher course. What do I get? -17 learning units plus verbs reference and word glossary and revision section -Discovery Method - figure out rules and patterns to make the language stick -Teaches the key skills - reading, writing, listening, and speaking -Learn to learn - tips and skills on how to be a better language learner -Culture notes - learn about the people and places of the Arabic speaking world -Outcomes-based learning - focus your studies with clear aims -Authentic listening activities - everyday conversations give you a flavor of real spoken Arabic -Test Yourself - see and track your own progress * Complete Arabic maps from Novice Low to Advanced Low level proficiency of ACTFL (American Council on the Teaching of Foreign Languages) and from A1 Beginner to B1/B2 Upper Intermediate level of the CEFR (Common European Framework of Reference for Languages) guidelines. The audio for this course can be downloaded from the Teach Yourself Library app or streamed at library.teachyourself.com. What else can I use to learn Arabic? If you require an absolute Beginner course, you can try our Get Started in Arabic Absolute Beginner course: 9781444174966 Rely on Teach Yourself, trusted by language learners for over 80 years. , > , Erscheinungsjahr: 20170309, Produktform: Kartoniert, Titel der Reihe: Teach Yourself##, Autoren: Altorfer, Frances~Smart, Jack, Seitenzahl/Blattzahl: 400, Themenüberschrift: FOREIGN LANGUAGE STUDY / Arabic, Keyword: Learn Arabic; Arabic grammar; Arabic language; Study Arabic; Teach Yourself Arabic; Speak Arabic; Practice Arabic; Arabic conversation; Beginner Arabic; Intermediate Arabic; easy learning; practice makes perfect, Fachschema: Arabien / Sprache~Arabisch~Arabisch / Lehrbuch, Lehrgang, VHS~Englische Bücher / Lexikon, Wörterbuch, Atlanten~Spracherwerb~Fremdsprachenunterricht, Fachkategorie: Fremdsprachenerwerb: Selbststudium~Wörterbücher~Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Fremdsprachenerwerb: Aussprache~Fremdsprachenerwerb: Hörverständnis~Fremdsprachenerwerb: Lesekompetenz, Sprache: Arabisch, Bildungszweck: für die Erwachsenenbildung, Imprint-Titels: John Murray Press, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hodder And Stoughton Ltd., Verlag: Hodder And Stoughton Ltd., Länge: 246, Breite: 189, Höhe: 22, Gewicht: 876, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter



-
Wo finde ich die URL einer Webseite?
Die URL einer Webseite befindet sich normalerweise oben in der Adressleiste des Browsers. Wenn du eine Webseite besuchst, kannst du einfach auf die Adressleiste klicken und die URL wird angezeigt. Alternativ kannst du auch mit der rechten Maustaste auf eine leere Stelle der Webseite klicken und "Seitenquelltext anzeigen" auswählen, um die URL im HTML-Code zu finden. In manchen Browsern kannst du auch auf das Symbol neben der URL klicken, um die vollständige URL anzuzeigen. Wenn du die URL einer bestimmten Seite suchst, kannst du auch einfach nach dem Namen der Seite in einer Suchmaschine suchen und die URL in den Suchergebnissen finden. **
-
Wie verändere ich die URL meiner Webseite?
Um die URL deiner Webseite zu ändern, musst du die entsprechenden Einstellungen in deinem Content Management System (CMS) oder deinem Webhosting-Dashboard vornehmen. Du kannst entweder eine neue Domain registrieren und diese mit deiner Webseite verknüpfen oder die bestehende URL ändern. Stelle sicher, dass du alle erforderlichen Weiterleitungen einrichtest, um sicherzustellen, dass Besucher auf die neue URL umgeleitet werden. **
-
Wo finde ich die URL zu meinem Amazon Shop?
Die URL zu deinem Amazon Shop findest du, indem du dich auf der Amazon-Website in deinen Verkäufer-Account einloggst. Dort solltest du eine Registerkarte oder einen Abschnitt namens "Mein Shop" oder "Meine Angebote" finden. Klicke darauf, um zu deinem Shop zu gelangen. In der Adressleiste deines Browsers siehst du dann die URL zu deinem Shop. Du kannst diese URL auch kopieren und teilen, um Kunden direkt zu deinem Shop zu leiten. **
-
Welche Bedeutung hat eine URL (Online-Adresse) und wie wirkt sich eine aussagekräftige und leicht merkbare URL auf die Nutzerfreundlichkeit einer Webseite aus?
Eine URL dient als eindeutige Adresse, unter der eine Webseite im Internet gefunden werden kann. Eine aussagekräftige und leicht merkbare URL kann die Nutzerfreundlichkeit einer Webseite verbessern, da sie es den Nutzern erleichtert, sich die Adresse zu merken und direkt darauf zuzugreifen. Eine klare URL kann auch das Vertrauen der Nutzer in die Seriosität und Professionalität der Webseite stärken. **

Wie erstelle ich eine benutzerdefinierte URL für meine Webseite?
Um eine benutzerdefinierte URL für deine Webseite zu erstellen, musst du zuerst eine Domain registrieren. Anschließend kannst du die Domain mit einem Webhosting-Service verbinden und eine Weiterleitung von der Domain auf deine Webseite einrichten. Zuletzt musst du die gewünschte URL in den Einstellungen deiner Webseite festlegen. **
Wie erstelle ich eine benutzerfreundliche URL für meine Webseite?
1. Verwende klare und verständliche Wörter in der URL, die den Inhalt der Seite beschreiben. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Umlaute und Leerzeichen in der URL, um Probleme bei der Darstellung zu vermeiden. **
Top-Angebote
Produkte zum Begriff Download-URL:
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht26655,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Altorfer, Frances: Complete Arabic Book inkl. free Online Resource Download: Teach YourselfComplete Arabic Book inkl. free Online Resource Download: Teach Yourself , Do you want to develop a solid understanding of Arabic and communicate confidently with others? Through authentic conversations, vocabulary building, grammar explanations and extensive practice and review, Complete Arabic will equip you with the skills you need to use Arabic in a variety of settings and situations, developing your cultural awareness along the way. What will I achieve by the end of the course? By the end of Complete Arabic you will have a solid intermediate-level grounding in the four key skills - reading, writing, speaking and listening - and be able to communicate with confidence and accuracy. Is this course for me? If you want to move confidently from beginner to intermediate level, this is the course for you. It's perfect for the self-study learner, with a one-to-one tutor, or for the beginner classroom. It can also be used as a refresher course. What do I get? -17 learning units plus verbs reference and word glossary and revision section -Discovery Method - figure out rules and patterns to make the language stick -Teaches the key skills - reading, writing, listening, and speaking -Learn to learn - tips and skills on how to be a better language learner -Culture notes - learn about the people and places of the Arabic speaking world -Outcomes-based learning - focus your studies with clear aims -Authentic listening activities - everyday conversations give you a flavor of real spoken Arabic -Test Yourself - see and track your own progress * Complete Arabic maps from Novice Low to Advanced Low level proficiency of ACTFL (American Council on the Teaching of Foreign Languages) and from A1 Beginner to B1/B2 Upper Intermediate level of the CEFR (Common European Framework of Reference for Languages) guidelines. The audio for this course can be downloaded from the Teach Yourself Library app or streamed at library.teachyourself.com. What else can I use to learn Arabic? If you require an absolute Beginner course, you can try our Get Started in Arabic Absolute Beginner course: 9781444174966 Rely on Teach Yourself, trusted by language learners for over 80 years. , > , Erscheinungsjahr: 20170309, Produktform: Kartoniert, Titel der Reihe: Teach Yourself##, Autoren: Altorfer, Frances~Smart, Jack, Seitenzahl/Blattzahl: 400, Themenüberschrift: FOREIGN LANGUAGE STUDY / Arabic, Keyword: Learn Arabic; Arabic grammar; Arabic language; Study Arabic; Teach Yourself Arabic; Speak Arabic; Practice Arabic; Arabic conversation; Beginner Arabic; Intermediate Arabic; easy learning; practice makes perfect, Fachschema: Arabien / Sprache~Arabisch~Arabisch / Lehrbuch, Lehrgang, VHS~Englische Bücher / Lexikon, Wörterbuch, Atlanten~Spracherwerb~Fremdsprachenunterricht, Fachkategorie: Fremdsprachenerwerb: Selbststudium~Wörterbücher~Fremdsprachenerwerb: Grammatik, Wortschatz, Aussprache~Fremdsprachenerwerb: Aussprache~Fremdsprachenerwerb: Hörverständnis~Fremdsprachenerwerb: Lesekompetenz, Sprache: Arabisch, Bildungszweck: für die Erwachsenenbildung, Imprint-Titels: John Murray Press, Warengruppe: HC/Schulbücher/VHS/Erwachsenenbildung, Fachkategorie: Unterricht und Didaktik: Moderne Sprachen: Fremdsprachenerwerb, Text Sprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Hodder And Stoughton Ltd., Verlag: Hodder And Stoughton Ltd., Länge: 246, Breite: 189, Höhe: 22, Gewicht: 876, Produktform: Kartoniert, Genre: Importe, Genre: Importe, Herkunftsland: GROSSBRITANNIEN (GB), Katalog: Gesamtkatalog, Katalog: Internationale Lagertitel, Katalog: internationale Titel, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0025, Tendenz: +1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel, Unterkatalog: Schulbuch,34,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Warum meldet das Video-Download-Programm bei vielen YouTube-Videos eine ungültige URL?
Das Video-Download-Programm meldet möglicherweise eine ungültige URL, da YouTube seine Plattform regelmäßig aktualisiert, um das Herunterladen von Videos zu verhindern. Das Programm kann möglicherweise nicht mit den neuesten Änderungen von YouTube Schritt halten und daher die URLs nicht korrekt erkennen. Es ist auch möglich, dass YouTube bestimmte Videos oder Kanäle für den Download gesperrt hat, was zu ungültigen URLs führen kann. **
-
Wie programmiere ich einen Online-Shop mit Download-Produkten?
Um einen Online-Shop mit Download-Produkten zu programmieren, benötigst du eine geeignete E-Commerce-Plattform wie WooCommerce, Shopify oder Magento. Du musst die Plattform entsprechend konfigurieren, um digitale Produkte anbieten zu können. Zusätzlich musst du eine sichere Möglichkeit implementieren, um die Downloads zu verwalten und den Kunden Zugriff auf ihre erworbenen Produkte zu gewähren. **
-
Wo finde ich die URL einer Webseite?
Die URL einer Webseite befindet sich normalerweise oben in der Adressleiste des Browsers. Wenn du eine Webseite besuchst, kannst du einfach auf die Adressleiste klicken und die URL wird angezeigt. Alternativ kannst du auch mit der rechten Maustaste auf eine leere Stelle der Webseite klicken und "Seitenquelltext anzeigen" auswählen, um die URL im HTML-Code zu finden. In manchen Browsern kannst du auch auf das Symbol neben der URL klicken, um die vollständige URL anzuzeigen. Wenn du die URL einer bestimmten Seite suchst, kannst du auch einfach nach dem Namen der Seite in einer Suchmaschine suchen und die URL in den Suchergebnissen finden. **
-
Wie verändere ich die URL meiner Webseite?
Um die URL deiner Webseite zu ändern, musst du die entsprechenden Einstellungen in deinem Content Management System (CMS) oder deinem Webhosting-Dashboard vornehmen. Du kannst entweder eine neue Domain registrieren und diese mit deiner Webseite verknüpfen oder die bestehende URL ändern. Stelle sicher, dass du alle erforderlichen Weiterleitungen einrichtest, um sicherzustellen, dass Besucher auf die neue URL umgeleitet werden. **
Ähnliche Suchbegriffe für Download-URL
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.47980,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo finde ich die URL zu meinem Amazon Shop?
Die URL zu deinem Amazon Shop findest du, indem du dich auf der Amazon-Website in deinen Verkäufer-Account einloggst. Dort solltest du eine Registerkarte oder einen Abschnitt namens "Mein Shop" oder "Meine Angebote" finden. Klicke darauf, um zu deinem Shop zu gelangen. In der Adressleiste deines Browsers siehst du dann die URL zu deinem Shop. Du kannst diese URL auch kopieren und teilen, um Kunden direkt zu deinem Shop zu leiten. **
-
Welche Bedeutung hat eine URL (Online-Adresse) und wie wirkt sich eine aussagekräftige und leicht merkbare URL auf die Nutzerfreundlichkeit einer Webseite aus?
Eine URL dient als eindeutige Adresse, unter der eine Webseite im Internet gefunden werden kann. Eine aussagekräftige und leicht merkbare URL kann die Nutzerfreundlichkeit einer Webseite verbessern, da sie es den Nutzern erleichtert, sich die Adresse zu merken und direkt darauf zuzugreifen. Eine klare URL kann auch das Vertrauen der Nutzer in die Seriosität und Professionalität der Webseite stärken. **
-
Wie erstelle ich eine benutzerdefinierte URL für meine Webseite?
Um eine benutzerdefinierte URL für deine Webseite zu erstellen, musst du zuerst eine Domain registrieren. Anschließend kannst du die Domain mit einem Webhosting-Service verbinden und eine Weiterleitung von der Domain auf deine Webseite einrichten. Zuletzt musst du die gewünschte URL in den Einstellungen deiner Webseite festlegen. **
-
Wie erstelle ich eine benutzerfreundliche URL für meine Webseite?
1. Verwende klare und verständliche Wörter in der URL, die den Inhalt der Seite beschreiben. 2. Halte die URL kurz und prägnant, um sie leicht lesbar und merkbar zu machen. 3. Vermeide Sonderzeichen, Umlaute und Leerzeichen in der URL, um Probleme bei der Darstellung zu vermeiden. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.